Quand une administration congolaise met ses services en ligne, la question ne se limite pas à la connexion. Il faut aussi savoir qui protège les systèmes, qui signale une attaque et quelles règles s’imposent aux entreprises qui les exploitent. En République démocratique du Congo (RDC), sept projets d’arrêtés ministériels cherchent à préciser ces responsabilités.
Des règles pour rendre le Code du numérique opérationnel
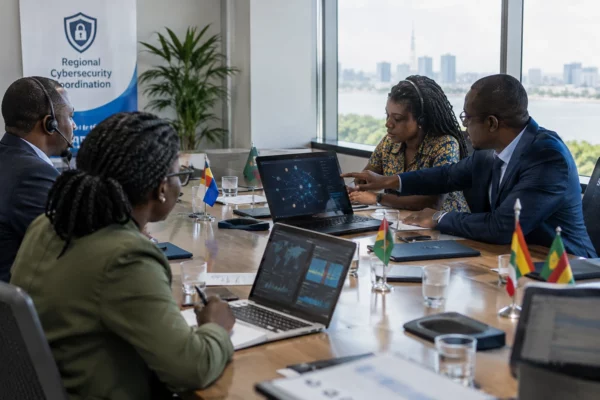
Les projets ont été examinés à Kinshasa du 3 au 5 novembre 2026, lors d’un atelier organisé par le ministère de l’Économie numérique avec l’Autorité de régulation de la poste et des télécommunications du Congo (ARPTC). Des représentants d’institutions publiques et des professionnels du secteur ont participé aux travaux. Leur objectif : discuter et valider des mesures d’application du Code du numérique, adopté en mars 2023.
Le calendrier est important. Les textes présentés restent des projets : leur examen en atelier ne signifie pas qu’ils sont déjà entrés en vigueur. Il faudra suivre leur éventuelle adoption et leur publication pour connaître les obligations définitives. L’Agence congolaise de presse et des médias spécialisés congolais ont rapporté la tenue et les dates de ces travaux. Le compte rendu de l’Agence congolaise de presse situe l’atelier du 3 au 5 novembre ; Numerico.cd confirme la participation de services publics et d’acteurs du numérique.
Les sept textes abordent plusieurs volets : exigences minimales de sécurité, identification des infrastructures numériques critiques, audits et notification des incidents. Ils doivent également encadrer les responsabilités des administrations et des prestataires de services numériques. D’autres dispositions portent sur la gouvernance, les registres liés à l’intelligence artificielle et la coopération au-delà des frontières.
Des obligations qui toucheront administrations et entreprises
Un audit consiste à vérifier les dispositifs de sécurité et leur fonctionnement. La notification d’incident, elle, vise à signaler une attaque ou une défaillance aux autorités compétentes. Des règles précises peuvent ainsi aider à organiser la réponse : repérer le problème, limiter ses effets et éviter que des organismes concernés restent dans l’ignorance.
Le Code de 2023 prévoit déjà un socle d’obligations. Ses articles 295 et 296 demandent notamment aux prestataires de services numériques de mettre en place des mécanismes capables de détecter les événements susceptibles de compromettre leurs systèmes. Ils prévoient aussi des contrôles de leur niveau de protection. Les arrêtés doivent préciser comment ces principes seront appliqués : quels acteurs sont concernés, quelles preuves de sécurité fournir et selon quelles modalités les contrôles pourront se dérouler.
Pour les administrations, l’enjeu est la continuité des services et la protection des données qu’elles détiennent. Pour les entreprises numériques, les règles pourraient entraîner des adaptations techniques et organisationnelles. Les coûts et les moyens nécessaires varieront selon la taille des structures et la sensibilité des systèmes concernés. Les projets disponibles ne permettent pas encore de détailler ces exigences finales : elles dépendront des textes adoptés.
L’Agence nationale de cybersécurité (ANCY) s’inscrit également dans ce dispositif. Son organisation a été fixée par l’ordonnance n° 26/033 du 16 mai 2026, selon l’Agence congolaise de presse. Le cadre lui attribue des missions de contrôle, d’audit et de coordination de la politique nationale. La répartition concrète des rôles entre l’ANCY, l’ARPTC et les autres administrations sera donc un point à observer lorsque les mesures d’application seront publiées.
La confiance numérique se joue aussi hors de Kinshasa
La transformation numérique ne concerne pas uniquement les ministères et les opérateurs installés dans la capitale. Les services publics en ligne et les infrastructures interconnectées peuvent aussi concerner des usagers, des administrations et des activités économiques dans les provinces. Mais les capacités techniques et les ressources disponibles ne sont pas forcément les mêmes partout. La mise en œuvre devra donc tenir compte des écarts entre grandes organisations, petites entreprises et services locaux.
La RDC dispose d’un vaste territoire et s’inscrit dans plusieurs espaces régionaux, dont la Communauté de développement de l’Afrique australe (SADC) et la Communauté d’Afrique de l’Est (EAC). Les risques numériques, comme les échanges de données ou les incidents touchant des services transfrontaliers, dépassent les frontières nationales. Les projets évoquent d’ailleurs une coopération transfrontalière. Cela ne préjuge pas d’accords déjà conclus : les modalités concrètes restent à préciser.
La situation de départ invite à distinguer progrès réglementaire et capacité opérationnelle. Dans son Indice mondial de cybersécurité 2024, l’Union internationale des télécommunications classe la RDC au niveau 3 sur 5, intitulé « Establishing ». Ce palier rassemble les pays qui ont engagé des mesures, mais dont les capacités restent à consolider. Il s’agit d’un repère comparatif, pas d’une évaluation détaillée de chaque administration congolaise.
Le prochain test sera celui de l’application
Les textes peuvent clarifier les responsabilités et donner aux contrôles un cadre commun. Leur portée dépendra toutefois des moyens disponibles, de la coordination des institutions et de la capacité des acteurs à appliquer les exigences. Pour les usagers, l’effet attendu est moins visible qu’une nouvelle plateforme : il tient à la fiabilité des services et à la protection des informations confiées aux administrations et aux entreprises.
À l’échelle régionale, l’enjeu est aussi celui de la coopération entre États confrontés à des risques numériques qui circulent au-delà des frontières. La prochaine étape en RDC sera de vérifier quels projets seront adoptés, sous quelle forme et avec quel calendrier d’application. Tant que ces décisions ne sont pas publiées, les sept arrêtés dessinent une orientation réglementaire, pas encore un régime définitif.