الجزائر
 السودان
 المغرب
 تونس
 ليبيا
 مصر
 الرأس الأخضر
 السنغال
 النيجر
 بنين
 توغو
 ساحل العاج
 سيراليون
 غامبيا
 غانا
 غينيا
 غينيا بيساو
 ليبيريا
 مالي
 موريتانيا
 نيجيريا
 أفريقيا الوسطى
 الغابون
 الكاميرون
 الكونغو
 الكونغو الديمقراطية
 تشاد
 ساو تومي وبرينسيب
 غينيا الاستوائية
 أوغندا
 إثيوبيا
 إريتريا
 الصومال
 بوروندي
 تنزانيا
 جزر القمر
 جنوب السودان
 جيبوتي
 رواندا
 سيشل
 كينيا
 مالاوي
 مدغشقر
 موريشيوس
 موزمبيق
 أنغولا
 إسواتيني
 بوتسوانا
 جنوب أفريقيا
 زامبيا
 زيمبابوي
 ليسوتو
 ناميبيا
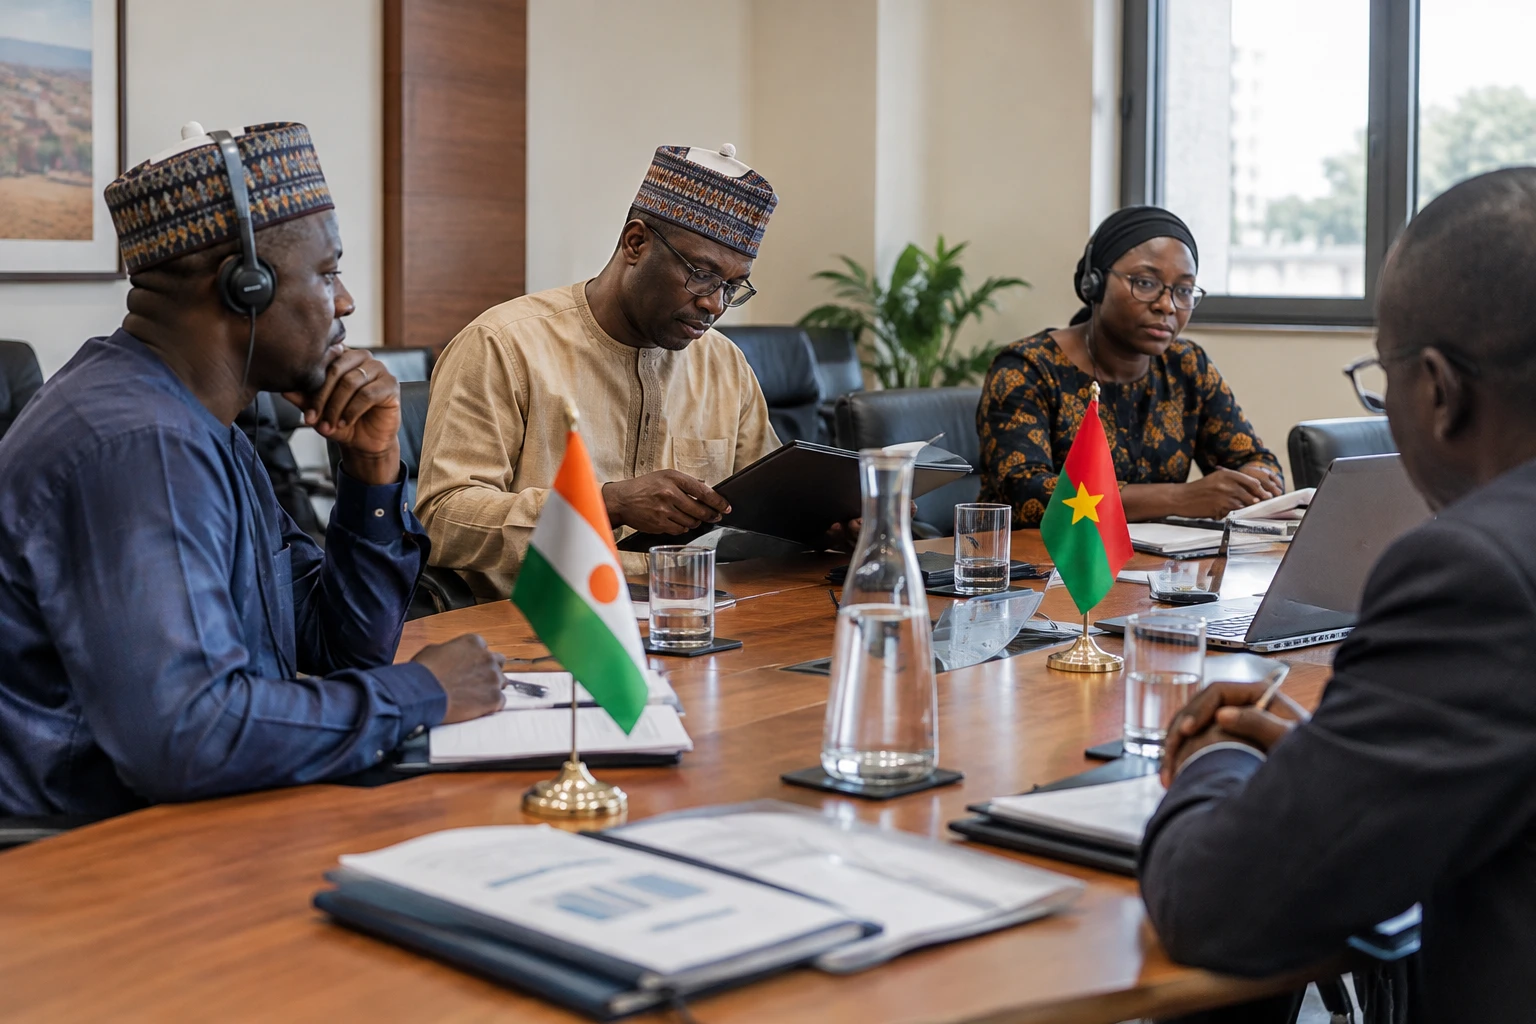
لا يقتصر مركز الأمن السيبراني على شاشات المراقبة، بل يحتاج إلى فرق مدرّبة وقواعد لتبادل التنبيهات وإدارات قادرة على الاستجابة. وبالنسبة إلى النيجر، يتمثل التحدي الآن في تحويل مشروع مؤسسي إلى أداة تشغيلية.
تعاون ساحلي يركز على بناء القدرات
من 2 إلى 6 نوفمبر 2026، يجري وفد نيجري برئاسة محمد غادفي، الأمين العام المساعد لوزارة الاتصال والتكنولوجيات الجديدة للمعلومات، مهمة دراسية لدى الوكالة الوطنية لأمن نظم المعلومات في بوركينا فاسو (ANSSI-BF). ويتناول البرنامج إطارها القانوني وتنظيمها وأساليب عملها ومركز العمليات الأمنية، أو SOC.
يجمع مركز العمليات الأمنية مراقبة الشبكات وأنظمة المعلومات، ويرصد السلوكيات المشبوهة ويساعد على الإبلاغ عن الحوادث. لكنه لا يحل محل الفرق التي تحقق وتتدخل بعد وقوع هجوم. ومن شأن تبادل الخبرات أن يتيح للمسؤولين النيجريين تقييم الأساليب البوركينية التي يمكن تكييفها مع مؤسسات النيجر وإمكاناتها.
تندرج هذه الخطوة ضمن التقارب الرقمي بين بلدان تحالف دول الساحل (AES)، الذي أنشأته بوركينا فاسو ومالي والنيجر. وتأتي فيما تسعى الدول الثلاث إلى تعزيز تعاونها في مجالات عدة، بعد أن أصبح انسحابها من المجموعة الاقتصادية لدول غرب أفريقيا (إيكواس) نافذًا في يناير 2025. ويمكن للتعاون التقني أن يستمر ضمن أطر جديدة، من دون أن يلغي تحديات التوافق الإقليمي.
النيجر وضعت بالفعل الأسس المؤسسية
لدى النيجر استراتيجية وطنية للأمن السيبراني للفترة 2023-2027، اعتُمدت في ديسمبر 2022. وتنص خصوصًا على تعزيز حماية البنى التحتية الحساسة وتطوير قدرات الوقاية والكشف. وفي أكتوبر 2025، أقرّت الحكومة المراسيم المنشئة للمركز الوطني للأمن السيبراني (CNAC) والمصادقة على نظامه الأساسي. ومن المقرر أن يتولى المركز تنسيق تنفيذ الاستراتيجية والمساهمة في الدفاع عن نظم المعلومات الحيوية.
إن إنشاء المركز الوطني للأمن السيبراني والتحضير لمركز العمليات الأمنية خطوتان مترابطتان، لكنهما مختلفتان. فالأول يوفر إطارًا مؤسسيًا للتنسيق الوطني، بينما يفترض أن يوفر الثاني قدرة يومية على مراقبة المؤشرات التقنية ومعالجتها. وسيحدد الترابط بينهما كيفية انتقال التنبيهات بين الإدارات والمشغلين والمسؤولين عن البنى التحتية.
ويتمثل التحدي أيضًا في الموارد. فالمركز الفعال يحتاج إلى اختصاصيين متاحين وإجراءات واضحة وأدوات تتم صيانتها واتفاقات تتيح للهيئات تبادل المعلومات من دون تعريض البيانات الحساسة دون ضرورة. وبالنسبة إلى الخدمات العامة والشركات، ستُقاس قيمة المنظومة بقدرتها على الحد من الانقطاعات وتسريع الاستجابة للحوادث.
النموذج البوركيني خبرة قابلة للاستفادة لا وصفة جاهزة
في بوركينا فاسو، تتولى الوكالة الوطنية لأمن نظم المعلومات قيادة مركز العمليات الأمنية الوطني. وأعلنت الحكومة البوركينية في أبريل 2025 بدء التشغيل الفعلي للمنصات التقنية للمركز ولفريق الاستجابة الوطني للحوادث، المعروف باسم CSIRT. ويحلل الفريق الهجمات المبلغ عنها وينسق الاستجابة لها. والأداتان متكاملتان: تتولى إحداهما المراقبة، فيما تنظم الأخرى معالجة الحوادث.
وتوضح الأرقام المنشورة حجم النشاط، كما تكشف حدود تفسيره. فقد قال المدير العام للوكالة الوطنية لأمن نظم المعلومات، بوكاري سيباستيان يوغباره، إن الوكالة تتلقى أكثر من 900 تنبيه يوميًا، وإنها عالجت 79 تنبيهًا رئيسيًا في النصف الأول من 2025. وتتعلق هذه البيانات بالوكالة ككل، لا بمركز العمليات الأمنية وحده. وتشير الإحصاءات الرسمية البوركينية أيضًا إلى نشر 19 تنبيهًا أمنيًا في 2024 للهيئات المتصلة بالمركز، مقابل 50 في 2023، وإلى بلوغ نسبة حل الحوادث المبلغ عنها 67%.
ولا تكفي هذه المؤشرات وحدها لمقارنة أداء البلدين. لكنها تظهر أن بدء التشغيل التقني لا ينهي العمل، إذ لا بد أيضًا من توسيع نطاق ربط الهيئات المعنية، والحفاظ على الخبرات، وتحسين معالجة البلاغات. وسيتعين على النيجر مراعاة طبيعة إداراتها وبناها التحتية وقدراتها التمويلية.
من السيادة الرقمية إلى حماية الخدمات
غالبًا ما يُطرح الأمن السيبراني بوصفه قضية سيادة. لكنه يرتبط أيضًا بخدمات ملموسة، مثل استمرارية شبكات الاتصالات وحماية البيانات العامة وموثوقية الأنظمة المستخدمة في القطاعات الأساسية. وقد يطال هجوم أو عطل الإدارة المركزية، وكذلك المستخدمين والشركات التي تعتمد على الخدمات الرقمية.
بالنسبة إلى الهياكل العامة المتصلة بالفعل، قد تسهم المنظومة المرتقبة في تحسين الكشف والتنسيق. أما بالنسبة إلى المؤسسات البعيدة عن المراكز الكبرى، فسيكون الوصول إلى الخبرات وآليات الإبلاغ حاسمًا. ولا يحمي مركز العمليات الأمنية الوطني كل شبكة تلقائيًا؛ إذ ستعتمد فعاليته على نطاق التغطية والموارد البشرية والتعاون مع الجهات المعنية.
وأشارت النيجر في 2022 إلى أن استراتيجيتها تندرج ضمن الأهداف الإقليمية للأمن السيبراني للمجموعة الاقتصادية لدول غرب أفريقيا، وضمن اتفاقية الاتحاد الأفريقي بشأن الأمن السيبراني وحماية البيانات الشخصية. ويضيف التقارب الذي بدأ مع بوركينا فاسو مسارًا للتعاون الساحلي. ويبقى أن يتضح كيف يمكن لهذه الأطر أن تتعايش وأن تيسر تبادل الخبرات بدلًا من تجزئته.
الخطوات المقبلة ستكون حاسمة
لا تعني المهمة الدراسية أن مركز العمليات الأمنية النيجري أصبح جاهزًا للعمل بالفعل. وتشمل الخطوات التي ينبغي متابعتها تفعيل المركز الوطني للأمن السيبراني على أرض الواقع، وتحديد المسؤوليات، واختيار الهيئات التي ستُربط به، وتدريب الفرق. وبعد ذلك، سيتيح نشر نتائج يمكن التحقق منها التمييز بين القدرات المعلنة والخدمات المقدمة فعليًا.
وعلى مستوى غرب أفريقيا، تطرح التجربة سؤالًا أوسع: كيف يمكن بناء خبرات مشتركة مع ضمان انتقال التنبيهات بين أطر سياسية ومؤسسية مختلفة؟ وبالنسبة إلى النيجريين، لن تقاس الإجابة بقدر ما تقاس الإعلانات، بل بقدرة المؤسسات على منع الانقطاعات والاستجابة للهجمات وحماية الأنظمة الأساسية على نحو مستدام.