Un centre de cybersécurité ne se résume pas à des écrans de surveillance. Il faut des équipes formées, des règles de partage d’alertes et des administrations capables de réagir. Pour le Niger, l’enjeu est désormais de transformer un projet institutionnel en outil opérationnel.
Une coopération sahélienne orientée vers les compétences
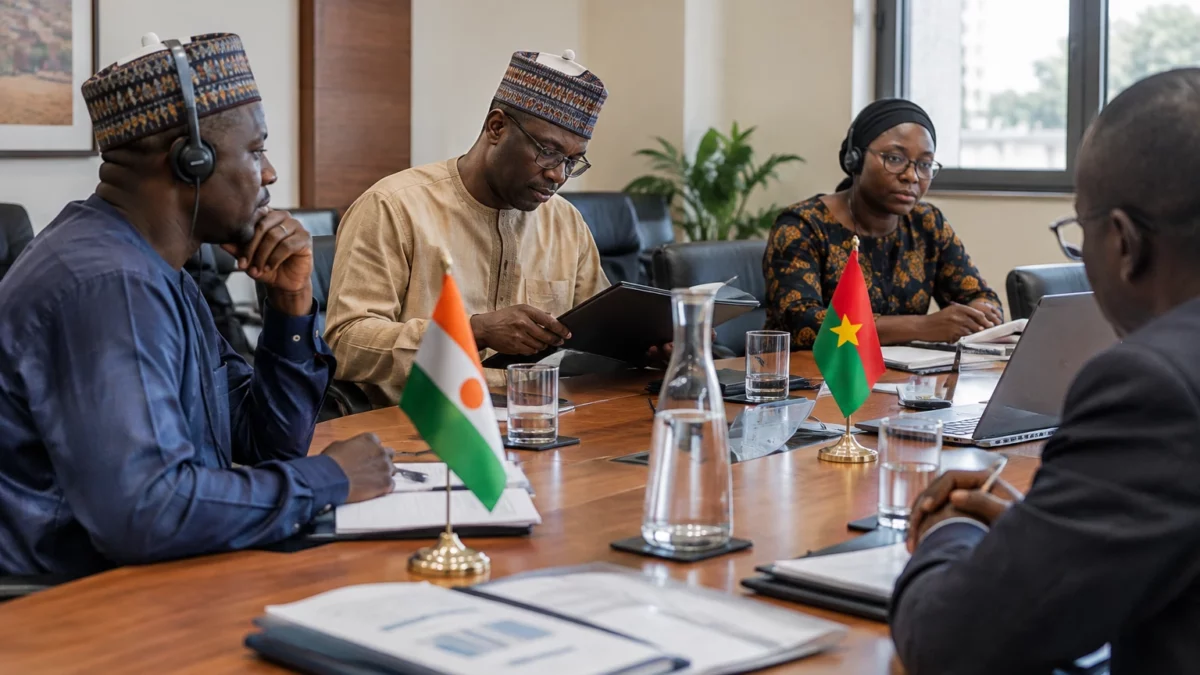
Du 2 au 6 novembre 2026, une délégation nigérienne conduite par Mohamed Ghadfi, secrétaire général adjoint du ministère de la Communication et des Nouvelles technologies de l’information, effectue une mission d’étude auprès de l’Agence nationale de sécurité des systèmes d’information du Burkina Faso (ANSSI-BF). Le programme porte sur son cadre juridique, son organisation, ses méthodes et son centre opérationnel de sécurité, ou SOC.
Un SOC centralise la surveillance des réseaux et systèmes informatiques, repère les comportements suspects et aide à signaler les incidents. Il ne remplace pas les équipes qui enquêtent et interviennent après une attaque. Le partage d’expérience doit permettre aux responsables nigériens d’évaluer quelles méthodes burkinabè peuvent être adaptées aux institutions et aux moyens du Niger.
Cette démarche s’inscrit dans le rapprochement numérique des pays de l’Alliance des États du Sahel (AES), créée par le Burkina Faso, le Mali et le Niger. Elle intervient alors que les trois États cherchent à renforcer leur coopération dans plusieurs domaines, tandis que leur retrait de la CEDEAO est devenu effectif en janvier 2025. La coopération technique peut donc se poursuivre par des cadres nouveaux, sans effacer les enjeux de compatibilité régionale.
Le Niger a déjà posé les jalons institutionnels
Le Niger dispose d’une stratégie nationale de cybersécurité pour 2023-2027, adoptée en décembre 2022. Elle prévoit notamment de mieux protéger les infrastructures sensibles et de développer les capacités de prévention et de détection. En octobre 2025, le gouvernement a adopté les décrets créant le Centre national de cybersécurité (CNAC) et approuvant ses statuts. Le centre doit coordonner la mise en œuvre de la stratégie et contribuer à la défense des systèmes d’information critiques.
La création du CNAC et la préparation d’un SOC sont des étapes liées, mais distinctes. Le premier donne un cadre institutionnel à la coordination nationale. Le second doit fournir une capacité quotidienne de surveillance et de traitement des signaux techniques. Leur articulation déterminera la circulation des alertes entre administrations, opérateurs et responsables d’infrastructures.
Le défi est aussi celui des ressources. Un centre efficace exige des spécialistes disponibles, des procédures claires, des outils entretenus et des accords permettant aux organismes de partager des informations sans exposer inutilement des données sensibles. Pour les services publics comme pour les entreprises, la valeur du dispositif se mesurera à sa capacité à réduire les interruptions et à accélérer la réponse aux incidents.
Le modèle burkinabè offre un retour d’expérience, pas une recette
Au Burkina Faso, l’ANSSI-BF pilote le SOC national. Le gouvernement burkinabè a annoncé en avril 2025 la mise en service effective des plateformes techniques du SOC et de l’équipe nationale de réponse aux incidents, le CSIRT. Cette équipe analyse les attaques déclarées et coordonne la réponse. Les deux outils sont complémentaires : l’un surveille, l’autre organise le traitement des incidents.
Les chiffres publiés illustrent à la fois l’activité et les limites d’interprétation. Le directeur général de l’ANSSI-BF, Boukaré Sébastien Yougbaré, a indiqué que l’agence recevait plus de 900 alertes par jour et avait traité 79 alertes majeures au premier semestre 2025. Ces données concernent l’agence dans son ensemble, pas uniquement le SOC. Les statistiques officielles burkinabè font également état de 19 alertes de sécurité diffusées en 2024 aux organismes connectés au SOC, contre 50 en 2023, et d’un taux de résolution des incidents déclarés de 67 %.
Ces indicateurs ne permettent pas, à eux seuls, de comparer les performances des deux pays. Ils montrent toutefois que la mise en service technique ne clôt pas le chantier : il faut aussi élargir les connexions aux organismes concernés, maintenir les compétences et améliorer le traitement des signalements. Le Niger devra tenir compte de ses propres administrations, de ses infrastructures et de ses capacités de financement.
De la souveraineté numérique à la protection des services
La cybersécurité est souvent présentée comme un enjeu de souveraineté. Elle se joue aussi dans des services concrets : continuité des réseaux de télécommunications, protection des données publiques et fiabilité des systèmes utilisés par les secteurs essentiels. Une attaque ou une panne peut toucher l’administration centrale, mais aussi les usagers et les entreprises qui dépendent de services numériques.
Pour les structures publiques déjà connectées, le futur dispositif pourrait améliorer la détection et la coordination. Pour les organisations éloignées des grands centres, l’accès à l’expertise et aux mécanismes de signalement sera déterminant. Un SOC national ne protège pas automatiquement chaque réseau : son efficacité dépendra de la couverture, des moyens humains et de la coopération avec les acteurs concernés.
Le Niger a indiqué en 2022 que sa stratégie s’inscrivait dans les objectifs régionaux de cybersécurité de la CEDEAO et dans la Convention de l’Union africaine sur la cybersécurité et la protection des données personnelles. Le rapprochement engagé avec le Burkina Faso ajoute une voie de coopération sahélienne. Reste à voir comment ces cadres pourront coexister et faciliter, plutôt que fragmenter, le partage d’expertise.
Les prochaines étapes seront décisives
La mission d’étude ne signifie pas que le SOC nigérien est déjà opérationnel. Les étapes à surveiller sont la mise en place concrète du CNAC, la définition des responsabilités, le choix des organismes connectés et la formation des équipes. La publication de résultats vérifiables permettra ensuite de distinguer les capacités annoncées des services effectivement rendus.
À l’échelle de l’Afrique de l’Ouest, l’expérience pose une question plus large : comment bâtir des compétences communes tout en assurant la circulation des alertes entre des cadres politiques et institutionnels différents ? Pour les Nigériens, la réponse se mesurera moins aux annonces qu’à la capacité des institutions à prévenir les interruptions, réagir aux attaques et protéger durablement les systèmes essentiels.